
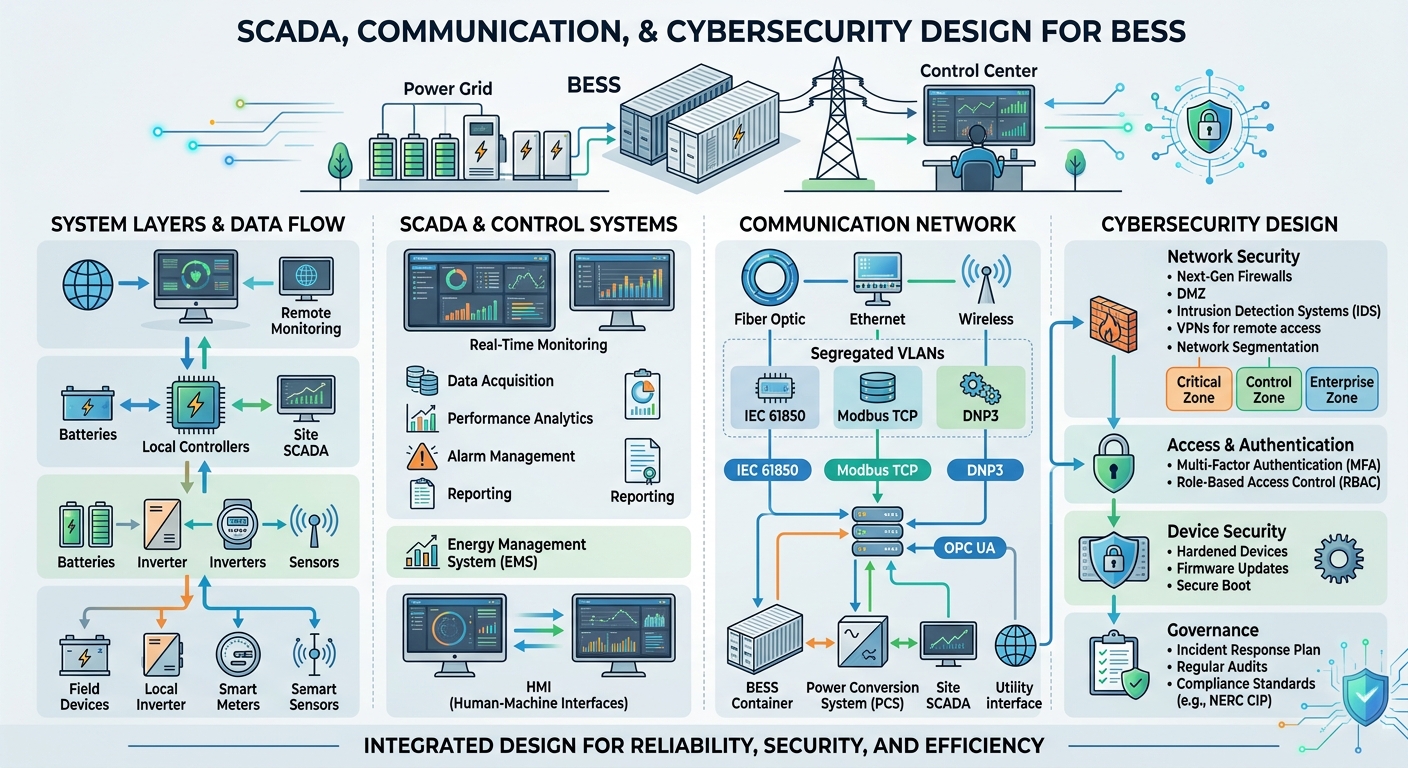
Depolamalı Güneş Enerji Santrali (DGES) projelerinde BESS, yalnızca batarya konteynerleri ve güç dönüşüm ekipmanlarından oluşmaz. Tesisin güvenli, izlenebilir, şebekeyle uyumlu ve hedeflenen ekonomik stratejiye göre işletilebilmesi; BMS, PCS, EMS, SCADA, RTU/PLC, koruma röleleri, sayaçlar, PV inverterleri ve şebeke işletmecisi arasındaki haberleşme ve kontrol mimarisine bağlıdır.
Depolamalı GES SCADA entegrasyonu; üretim ve batarya verilerini ekranda göstermekten daha geniş bir mühendislik konusudur. Aktif/reaktif güç set değerleri, SoC sınırları, şarj/deşarj komutları, alarmlar, koruma fonksiyonları, zaman senkronizasyonu, veri kayıtları, uzaktan erişim, kullanıcı yetkileri ve iletişim kesintisi anındaki fail-safe davranış birlikte tasarlanmalıdır.
Kısa cevap: Depolamalı GES’te SCADA, haberleşme ve siber güvenlik tasarımı; PV–BESS–PCS–EMS–şebeke arasındaki veri ve komut akışını güvenilir, izlenebilir, yetkilendirilmiş ve güvenli hale getiren sistem entegrasyonu disiplinidir.
SCADA, EMS, BMS ve PCS: Görev Ayrımı Neden Önemlidir?
Depolamalı enerji projelerinde farklı kontrol katmanlarının görev sınırları net olmazsa, devreye alma ve işletme döneminde komut çakışmaları, veri tutarsızlığı, sorumluluk boşluğu ve güvenlik riski oluşabilir.
|
Sistem |
Temel görevi |
Örnek işlev |
|
BESS |
Enerjiyi bataryalarda depolamak ve geri vermek |
200 MWh enerji depolamak |
|
BMS |
Hücre/rack seviyesinde batarya emniyetini ve durumunu yönetmek |
Hücre sıcaklığı, gerilimi, akımı, SoC/SoH limitlerini izlemek |
|
PCS |
AC ve DC arasında çift yönlü güç dönüşümü yapmak |
Bataryayı şarj etmek veya batarya enerjisini AC şebekeye aktarmak |
|
EMS |
Enerji akışını ve işletme optimizasyonunu yönetmek |
PV üretimi ve SoC’ye göre 40 MW deşarj set değeri belirlemek |
|
SCADA |
İzleme, alarm, kayıt, raporlama ve operatör kumandası sağlamak |
Güç, SoC, alarm ve ekipman durumunu ekranda göstermek |
|
RTU/PLC |
Saha ekipmanları ile kontrol/otomasyon katmanı arasında mantık ve I/O yönetmek |
Kesici durumlarını toplamak, interlocking uygulamak |
|
Santral kontrolörü |
Üretim tesisi ve şebeke bağlantı noktası için tesis seviyesinde güç kontrolü yapmak |
Bağlantı noktasında aktif/reaktif güç set değerini takip etmek |
Bu sistemler birbirinin alternatifi değildir. Örneğin BMS, hücre güvenliği nedeniyle PCS’in izin verilen gücünü sınırlandırabilir. EMS, BMS tarafından bildirilen bu limit içinde işletme hedefi için set değeri üretebilir. PCS, set değerini uygular; SCADA ise ilgili verileri, alarmları ve olay kayıtlarını operatöre sunar. Koruma röleleri ve RTU/PLC ise elektriksel emniyet, kumanda ve interlocking fonksiyonlarını kendi önceliklerinde yürütür.
Depolamalı GES’te Temel Veri ve Komut Akışları
Başarılı bir BESS SCADA entegrasyonu, veri kaynağı, veri sahibi, veri tüketicisi ve komut yetkisini her sinyal için tanımlar. Mimari sadece “hangi protokol kullanılacak?” sorusuyla değil, “hangi bilgi kimden gelir, kim kullanır, kim komut verebilir ve arıza halinde ne olur?” sorularıyla kurulmalıdır.
BMS; SoC, SoH, hücre/rack sıcaklığı, gerilim, akım, izolasyon durumu, alarm/trip ve izin verilen şarj-deşarj limitleri gibi verileri iletir. Bu bilgiler, PCS’in güvenli güç sınırını, EMS’in dispatch kararını ve SCADA’nın izleme/alarm fonksiyonlarını etkiler.
PCS → EMS / SCADA / şebeke kontrolü
PCS; aktif/reaktif güç, çalışma modu, kullanılabilirlik, hata/alarm, DC/AC ölçümleri, set değeri takip durumu ve güç limitleri gibi bilgileri sağlar. EMS veya santral kontrolörü PCS’e çalışma modu ile aktif/reaktif güç set değeri gönderebilir.
EMS → PCS / PV santral kontrolörü / SCADA
EMS; işletme stratejisine göre SoC hedefi, şarj/deşarj komutu, güç set değeri, çalışma modu ve bazı durumlarda üretim kısıntısı/öncelik sinyalleri üretebilir. SCADA, EMS kararlarının operatör tarafından izlenmesini, kaydedilmesini ve tanımlanan yetki seviyelerinde müdahale edilmesini sağlar.
SCADA ↔ RTU/PLC / koruma röleleri / sayaçlar
SCADA; OG-YG şalt kesici/ayırıcı durumları, koruma rölesi alarmları, sayaç ölçümleri, trafo verileri, yardımcı sistemler, yangın/gaz algılama sinyalleri ve saha ekipmanlarıyla veri alışverişi yapar. Yetki ve interlocking koşulları sağlandığında belirli kumandalar RTU/PLC veya saha kontrol ekipmanları üzerinden uygulanabilir.
Şebeke işletmecisi ↔ tesis kontrol sistemi
Şebeke işletmecisi için telemetri, aktif/reaktif güç, gerilim, frekans, kesici durumu ve proje özelindeki diğer veri/komut gereksinimleri bulunabilir. Bu arayüz; veri noktaları, protokol, iletişim kanalı, zaman senkronizasyonu, siber güvenlik, test ve operasyon sorumlulukları açısından açıkça tanımlanmalıdır.
Haberleşme Mimarisi Nasıl Tasarlanmalıdır?
Haberleşme mimarisi, depolamalı tesisin güvenilir çalışmasının temelidir. Sistem mimarisinde kullanılacak ağ topolojisi, protokoller, veri yenileme hızı, zaman senkronizasyonu, yedeklilik, erişim yetkileri ve arıza senaryoları tasarımın başında belirlenmelidir.
Tesis ağları, işlev ve risk seviyesine göre mantıksal/fiziksel bölümlere ayrılmalıdır. Tipik olarak aşağıdaki alanlar düşünülür:
- BESS/BMS ve PCS yerel kontrol ağı
- EMS ve tesis kontrol ağı
- SCADA/operatör ağı
- Koruma-kontrol ve şalt otomasyon ağı
- Şebeke işletmecisi telemetri/uzaktan kumanda arayüzü
- Kurumsal IT ağı
- Uzaktan bakım, tedarikçi erişimi ve güvenli geçiş alanı
Bu yapı, bir ağdaki arıza veya siber olayın tüm tesis kontrol katmanına yayılma riskini azaltmaya yardımcı olur. Ancak segmentasyon yalnızca fiziksel kablo ayrımı değildir; firewall kuralları, erişim listeleri, kullanıcı yetkileri, veri akışı kuralları ve izleme mekanizmalarıyla desteklenmelidir.
Haberleşme protokolleri ve veri modeli
BESS, PCS, EMS, SCADA, RTU/PLC, koruma röleleri ve sayaçlar farklı üreticilerden gelebilir. Bu nedenle iletişim protokolü uyumluluğu, sadece teklif aşamasındaki bir “evet/hayır” maddesi olmamalıdır.
Teknik şartnamede şu başlıklar tanımlanmalıdır:
- Kullanılacak ana ve alternatif haberleşme protokolleri
- Her arayüz için veri noktası listesi ve veri tipleri
- Veri yenileme hızı, gecikme, zaman damgası ve kalite biti gereksinimleri
- Komut/set değeri gönderme mantığı, kabul/ret/geri bildirim mekanizması
- Alarm, olay ve tarihsel veri kayıt formatı
- Konfigürasyon, versiyon, parametre ve set değeri değişikliklerinin kayıt altına alınması
- Birden fazla tedarikçi arasında veri modeli ve isimlendirme standardı
Protokol uyumu, iletişim sağlandığı anlamına gelmez. Aynı veri noktasının farklı ekipmanlarda farklı ölçek, birim, zaman damgası, kalite bilgisi veya işletme anlamı taşıması; devreye alma ve işletmede ciddi hata kaynakları oluşturabilir.
BESS, EMS, SCADA, koruma röleleri, sayaçlar ve şebeke arayüzündeki olayların doğru sıralanabilmesi için ortak zaman referansı gerekir. Zaman senkronizasyonu; olay analizi, koruma kayıtları, performans testi, garanti verisi, faturalama/uzlaştırma ve siber olay incelemesi için önemlidir.
Tasarımda aşağıdaki konular ele alınmalıdır:
- Zaman kaynağı ve yedekliliği
- Tüm kritik sistemlerde saat doğruluğu ve zaman damgası gereksinimi
- Zaman kaybı veya senkronizasyon hatasında alarm/işletme davranışı
- Olay kayıtları, SCADA tarihçesi, EMS dispatch logları ve koruma kayıtlarının birlikte analiz edilebilirliği
Çoklu Tedarikçi Entegrasyonunda Kritik Riskler
Depolamalı GES projelerinde BESS, PCS, EMS, SCADA, PV inverteri, santral kontrolörü, şalt otomasyonu, koruma röleleri ve haberleşme ekipmanlarının farklı tedarikçilerden geldiği yapı sık görülür. Her ekipmanın kendi başına çalışması, tesisin bütünleşik çalışacağı anlamına gelmez.
Veri sahipliği ve erişim hakları
Tesis sahibi, işletmeci, EPC, EMS sağlayıcısı ve BESS tedarikçisi; farklı veri erişim ihtiyaçlarına sahip olabilir. Ancak proje başında belirlenmeyen veri sahipliği ve erişim hakları; işletme optimizasyonu, garanti takibi, arıza analizi ve varlık yönetimi açısından sorun yaratabilir.
Teknik ve sözleşmesel olarak şu sorulara yanıt verilmelidir:
- Ham ve işlenmiş verilerin sahibi kimdir?
- İşveren hangi verileri, hangi çözünürlükte ve hangi formatta alacaktır?
- Tedarikçi uzaktan erişimi hangi kapsamda, ne süreyle ve hangi onay mekanizmasıyla kullanacaktır?
- Veri dışarı aktarımı, API erişimi, yedekleme ve saklama sorumluluğu kimdedir?
- Sözleşme bitiminde veya tedarikçi değişiminde veri ve sistem erişimi nasıl korunacaktır?
- Yazılım lisansları, konfigürasyon dosyaları, kaynak/veri erişimi ve dokümantasyon devredilebilir mi?
Komut önceliği ve arayüz mantığı
BESS’e aynı anda EMS, santral kontrolörü, SCADA operatörü, yerel kontrol veya şebeke işletmecisi tarafından farklı komutlar gelme potansiyeli olabilir. Bu nedenle komut öncelikleri tasarım dokümanlarında açıkça tanımlanmalıdır.
Örnek öncelik yaklaşımı şu mantıkla ele alınabilir:
- İnsan ve ekipman emniyeti ile BMS/protection trip fonksiyonları
- Yerel acil durdurma ve elektriksel koruma/interlocking
- Şebeke güvenliği ve yetkili şebeke işletmecisi talimatları
- Tesis teknik limitleri ve santral kontrol fonksiyonları
- EMS optimizasyon komutları
- Operatör manuel komutları
- Planlı işletme/schedule hedefleri
Bu sıralama her projede aynı olmayabilir; ancak hangi komutun hangi koşulda diğerini geçersiz kıldığı, komutun teyit edilme yöntemi ve komut çakışmasında fail-safe davranış açıkça tanımlanmalıdır.
Fail-safe ve iletişim kaybı senaryoları
İletişim kesintisi veya yazılım arızası, kontrol sistemlerinde olağan dışı ama tasarlanması gereken bir senaryodur. Her kritik arayüz için “iletişim kaybında tesis ne yapacak?” sorusu cevaplanmalıdır.
- EMS–PCS iletişimi kesilirse BESS mevcut set değerinde mi kalacak, ramp-down mı yapacak, SoC koruma moduna mı geçecek veya duracak mı?
- SCADA bağlantısı kesilirse yerel kontrol ve koruma fonksiyonları nasıl devam edecek?
- BMS verisi kaybolursa PCS hangi güvenli limitte çalışacak veya trip mi olacak?
- Şebeke işletmecisi telemetri/komut bağlantısı kesilirse şebeke kuralları ve proje prosedürleri ne gerektiriyor?
- Zaman senkronizasyonu kaybolursa kayıt, kontrol veya ticari veri süreçleri nasıl etkilenecek?
- İletişim geri geldiğinde set değerleri ve çalışma modu nasıl doğrulanacak?
Fail-safe davranış, tedarikçi varsayımına bırakılmamalı; kontrol felsefesi, neden-sonuç matrisi, test prosedürü ve kabul kriterinin parçası olmalıdır.
Siber Güvenlik: IT Konusu Değil, İşletme Sürekliliği Konusudur
SCADA, EMS, RTU/PLC, koruma röleleri, BMS, PCS ve uzaktan erişim altyapısı; operasyonel teknoloji (OT) ortamının parçalarıdır. Bu ortamda oluşan siber olay, yalnızca veri kaybı yaratmayabilir; yanlış güç set değeri, üretim/depolama kesintisi, koruma fonksiyonu etkisi, ekipman hasarı veya şebeke uyumsuzluğu gibi fiziksel sonuçlar da doğurabilir.
Bu nedenle BESS siber güvenlik tasarımı; projenin güvenilir işletme, emniyet ve şebeke entegrasyonu yaklaşımına dahil edilmelidir.
Temel OT siber güvenlik ilkeleri
- Kritik OT ağlarını kurumsal IT ağından ve internetten uygun biçimde ayırmak
- En az ayrıcalık ilkesiyle rol tabanlı kullanıcı yetkileri tanımlamak
- Uzaktan erişimi gerekli, süreli, yetkilendirilmiş, kayıtlı ve denetlenebilir hale getirmek
- Çok faktörlü kimlik doğrulama, güvenli erişim ağ geçidi ve yönetilen jump host yaklaşımını değerlendirmek
- Varsayılan parolaları değiştirmek, hesap yaşam döngüsünü yönetmek ve paylaşımlı kullanıcı hesaplarını sınırlamak
- Varlık envanteri, yazılım/firmware sürümü ve konfigürasyon yönetimi tutmak
- Güvenlik güncellemeleri, yama yönetimi ve değişiklik onay süreçleri oluşturmak
- Ağ trafiği, uzaktan erişim, komut değişiklikleri, alarm ve olay günlüklerini izlemek
- Yedekleme, geri yükleme ve olay müdahale prosedürlerini test etmek
- Tedarikçi, sistem entegratörü ve üçüncü taraf bağlantılarında tedarik zinciri riskini yönetmek
CISA, endüstriyel kontrol sistemleri için kontrol/safety ağlarının iş ağından ayrılmasını, internet maruziyetinin en aza indirilmesini ve uzaktan erişim gerektiğinde güvenli yöntemler kullanılmasını önerir. CISA’nın 2026 uyarıları ayrıca PLC’lerin doğrudan internete açık olmamasını, güvenli ağ geçidi/jump host ile aracılı ve izlenen erişim sağlanmasını, yetkisiz iletişimlerin firewall veya erişim listeleriyle engellenmesini vurgulamaktadır. [Kaynak: CISA]
Uzaktan erişim ve tedarikçi bağlantıları
Uzaktan destek, BESS ve SCADA projelerinde yararlı olabilir; ancak kalıcı ve kontrolsüz tedarikçi erişimi önemli bir işletme riski yaratır. Uzaktan erişim tasarımında şu başlıklar yer almalıdır:
- Hangi tedarikçinin hangi varlıklara erişeceği
- Erişimin hangi bakım/arıza senaryosunda açılacağı
- Erişimi kimin onaylayacağı, başlatacağı ve sonlandıracağı
- Oturumların nasıl kaydedileceği, izleneceği ve denetleneceği
- MFA, rol tabanlı yetki, zaman kısıtı ve en az ayrıcalık ilkelerinin nasıl uygulanacağı
- Tedarikçi personeli değiştiğinde hesapların nasıl yönetileceği
- Acil durum erişiminde uygulanacak kontrol ve kayıt yöntemi
- Sözleşme bitiminde erişimlerin kapatılması ve veri/konfigürasyon devri
Uzaktan erişim, sürekli açık bir kolaylık değil; belirli bir bakım veya müdahale ihtiyacına bağlı, kontrollü bir işletme faaliyeti olarak ele alınmalıdır.
Teknik Şartname ve FAT/SAT Kapsamı
SCADA, haberleşme ve siber güvenlik gereksinimleri; “tedarikçi standardına uygun” ifadesiyle bırakılmamalıdır. Teknik şartname, arayüz ve kabul kriterlerini ölçülebilir şekilde tanımlamalıdır.
Teknik şartnamede tanımlanması gerekenler
- Sistem mimarisi, ağ topolojisi, kabin/pano ve fiber/ethernet/diğer fiziksel bağlantı gereksinimleri
- BMS–PCS–EMS–SCADA–RTU/PLC–şebeke işletmecisi arayüzleri
- Protokoller, veri noktası listesi, I/O listesi, ölçek/birim ve kalite bilgileri
- Aktif/reaktif güç, SoC, çalışma modu, alarm/trip ve komut öncelik matrisi
- Neden-sonuç matrisi, interlocking, E-Stop, fail-safe ve iletişim kaybı davranışı
- Alarm sınıflandırması, olay kaydı, trend, raporlama, tarihsel veri ve saklama süresi
- Kullanıcı yönetimi, uzaktan erişim, MFA, kayıt, loglama, yama ve yedekleme gereksinimleri
- Yazılım lisansı, kaynak/konfigürasyon dosyası, API, veri sahipliği ve teslimat hakları
- FAT, SAT, entegre sistem testi, performans testi ve kabul kriterleri
FAT aşamasında mümkün olduğu ölçüde fonksiyonel tasarım, veri/komut arayüzleri, HMI ekranları, alarm listeleri, kontrol mantıkları, set değeri takibi, kullanıcı yetkileri, loglama, yedekleme ve siber güvenlik gereksinimleri test edilmelidir.
Saha kabul testleri, ekipmanların gerçek tesis ve şebeke koşullarındaki bütünleşik davranışını doğrulamalıdır. Tipik testler:
- BMS–PCS–EMS–SCADA veri akışı ve zaman damgası doğrulaması
- Aktif/reaktif güç ve SoC set değeri takip testi
- PV üretimi, BESS şarj/deşarjı ve bağlantı noktası güç limiti senaryoları
- Alarm, trip, E-Stop, interlocking ve güvenli izolasyon testleri
- EMS/SCADA/BMS iletişim kaybı ve geri dönüş senaryoları
- Şebeke telemetrisi, uzaktan kumanda, haberleşme yedekliliği ve veri kalitesi testleri
- Kullanıcı yetkileri, uzaktan erişim, kayıt, yedekleme ve geri yükleme testleri
- Siber güvenlik gereksinimlerine ilişkin kabul kontrolleri
Uluslararası Uygulamalardan Çıkan Dersler
Çoklu tedarikçi entegrasyonu, erken arayüz yönetimi gerektirir
BESS projelerinde tedarikçiler arası entegrasyon; yalnızca haberleşme protokolü seçimi değildir. Veri modeli, komut önceliği, alarm anlamları, zaman senkronizasyonu, performans sorumluluğu, test kapsamı ve yazılım sürüm yönetimi birlikte ele alınmalıdır.
Proje dersi: BMS–PCS–EMS–SCADA–şebeke arayüzleri; teknik şartname, arayüz matrisi, veri noktası listesi, neden-sonuç matrisi ve FAT/SAT prosedürleri ile tedarik öncesinde tanımlanmalıdır.
İnternete açık OT varlıkları kritik risk oluşturur
CISA, 2026’daki ICS uyarılarında kontrol sistemlerinin ve uzak cihazların firewall arkasında tutulmasını, iş ağından ayrılmasını ve doğrudan internet erişimine kapatılmasını önermektedir. PLC’ler için doğrudan internet maruziyetinin kaldırılması, erişimin güvenli ağ geçidi üzerinden aracılı/izlenen şekilde sağlanması ve beklenmeyen iletişimlerin engellenmesi özellikle vurgulanmıştır. [Kaynak: CISA]
Proje dersi: SCADA, EMS, RTU/PLC, koruma rölesi veya BESS kontrol bileşenlerine doğrudan internet erişimi; varsayılan uzaktan bakım yaklaşımı olmamalıdır. Uzaktan erişim ihtiyaç bazlı, yetkilendirilmiş, MFA korumalı, süreli ve kayıtlı olmalıdır.
Yedekleme ve geri dönüş, işletme sürekliliğinin parçasıdır
Siber olay, yanlış yapılandırma, arızalı güncelleme veya donanım hatasında SCADA/EMS/PLC yapılandırmalarının güvenli biçimde geri yüklenebilmesi gerekir. Bu nedenle yedekleme yalnızca dosya kopyalamak değil; konfigürasyon, sürüm, lisans, erişim, test ve geri yükleme prosedürlerinin yönetimidir.
Proje dersi: FAT/SAT ve işletme prosedürleri içinde konfigürasyon yedeği, geri yükleme testi, değişiklik kaydı ve kriz halinde manuel/yerel işletme yaklaşımı yer almalıdır.
EPSOL’ün SCADA ve Arayüz Mühendisliği Yaklaşımı
EPSOL, depolamalı enerji santrali mühendisliği çalışmalarında SCADA, otomasyon ve haberleşme altyapısını BESS, EMS, PCS, BMS, PV/RES, OG-YG şalt, koruma-kontrol ve şebeke işletmecisi arayüzleriyle birlikte tasarlar ve değerlendirir.
Proje aşamasına göre hizmetlerimiz şunları içerebilir:
- SCADA, EMS, BMS, PCS, RTU/PLC ve şebeke kontrol sistemi için fonksiyonel mimari
- Veri noktası listeleri, I/O listeleri, arayüz matrisi, alarm listesi, neden-sonuç matrisi ve kontrol felsefesi
- Aktif/reaktif güç, SoC, çalışma modu, interlocking, E-Stop ve fail-safe tasarımı
- Haberleşme topolojisi, protokol, veri modeli, zaman senkronizasyonu ve yedeklilik gereksinimleri
- Kullanıcı yetkileri, uzaktan erişim, veri sahipliği, loglama, yedekleme ve siber güvenlik gereksinimleri
- Teknik şartname, ihale dokümanı, tedarikçi teknik değerlendirmesi ve arayüz mühendisliği
- FAT, SAT, entegre sistem testi, devreye alma, şebeke telemetri ve performans kabul desteği
- İşveren mühendisliği, EPCm, teknik due diligence ve işletmedeki tesisler için otomasyon/SCADA teknik incelemesi
Sonuç: SCADA Tasarımı, Depolamalı Tesisin İşletme Omurgasıdır
Depolamalı GES projelerinde SCADA, haberleşme ve siber güvenlik; ayrı bir IT paketi veya yalnızca izleme ekranı değildir. Bu sistemler; BESS’in güvenli şarj/deşarjı, EMS stratejisinin uygulanması, şebeke uyumu, alarm yönetimi, performans kanıtı, garanti takibi, uzaktan işletme ve olay sonrası inceleme için tesisin işletme omurgasını oluşturur.
Başarılı bir mimari; görev ayrımlarını, veri ve komut akışlarını, komut önceliklerini, fail-safe davranışı, erişim yetkilerini, siber kontrolleri ve test/kabul kriterlerini proje geliştirme aşamasından itibaren açık biçimde tanımlar. Böylece çoklu tedarikçi entegrasyonu, uzaktan erişim ve uzun dönem işletme riskleri daha yönetilebilir hale gelir.
Depolamalı GES, depolamalı RES veya müstakil BESS projeniz için SCADA entegrasyonu, EMS-BMS-PCS arayüzleri, haberleşme sistemleri tasarımı, OG-YG şalt otomasyonu, siber güvenlik gereksinimleri, teknik şartname, FAT/SAT, işveren mühendisliği veya teknik due diligence desteğine ihtiyaç duyuyorsanız EPSOL ile iletişime geçin.
EPSOL, BESS–EMS–SCADA–şebeke mimarisini teknik, emniyet, işletme ve yatırım hedeflerinizle uyumlu hale getirmenize yardımcı olur.

Depolamalı GES’te SCADA ne işe yarar?
SCADA; PV üretimi, BESS, PCS, EMS, şalt, koruma röleleri, sayaçlar ve yardımcı sistemlerden veri toplar; izleme, alarm, kayıt, raporlama ve tanımlı yetkiler kapsamında operatör kumandası sağlar. Tesisin işletme görünürlüğünü ve olay izlenebilirliğini destekler.
EMS ve SCADA arasındaki fark nedir?
EMS, enerji akışını ve işletme optimizasyonunu yönetir; BESS’in ne zaman ve hangi güçte şarj/deşarj olacağı için set değerleri üretebilir. SCADA ise izleme, alarm, kayıt, raporlama ve operatör arayüzü işlevlerini sağlar. Aynı platformda bulunabilseler bile fonksiyonel görevleri farklıdır.
BESS haberleşme sisteminde hangi arayüzler önemlidir?
BMS–PCS, PCS–EMS, EMS–SCADA, SCADA–RTU/PLC, koruma röleleri, sayaçlar, PV inverterleri/santral kontrolörü ve şebeke işletmecisi arayüzleri önemlidir. Her arayüz için veri noktaları, protokol, komut yetkisi, zaman senkronizasyonu, alarm ve iletişim kaybı davranışı tanımlanmalıdır.
BESS siber güvenliği neden önemlidir?
BESS siber güvenliği; SCADA, EMS, PLC/RTU, PCS, BMS ve uzaktan erişim sistemlerine yetkisiz erişim veya kötü niyetli müdahale riskini azaltmaya yardımcı olur. Bu tür olaylar veri kaybının yanında yanlış kontrol komutu, üretim/depolama kesintisi, ekipman riski ve şebeke uyumsuzluğu gibi fiziksel etkiler doğurabilir.
BESS projesinde uzaktan erişim nasıl yönetilmelidir?
Uzaktan erişim; ihtiyaç bazlı, yetkilendirilmiş, zaman sınırlı, MFA korumalı, kayıtlı ve denetlenebilir şekilde yönetilmelidir. Kritik OT cihazları doğrudan internete açık olmamalı; erişim güvenli ağ geçidi veya jump host gibi kontrollü yöntemlerle sağlanmalıdır.
Fail-safe davranış, EMS, SCADA, BMS, PCS veya haberleşme bağlantısında arıza/kesinti oluştuğunda tesisin önceden tanımlanmış güvenli çalışma moduna geçmesidir. Örneğin sistem güç sınırlayabilir, mevcut set değerini güvenli süreyle koruyabilir, SoC koruma moduna geçebilir veya kontrollü olarak durabilir. Uygun yaklaşım proje özelinde belirlenmelidir.